// guide-securité-ibm-i
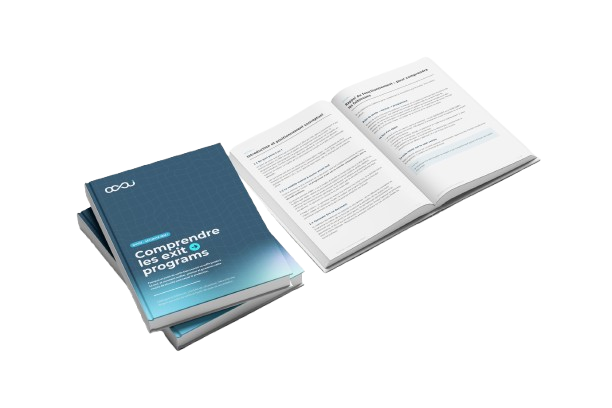
Vos exit programs IBM i protègent-ils vraiment quelque chose ?
25 pages pour comprendre ce que les exit programs sécurisent réellement, les failles les plus fréquentes qu’on retrouve en mission, et une checklist d’audit à appliquer directement sur votre environnement.
- Les points de sortie à vérifier en priorité, avec leurs comportements par défaut
- Les erreurs de configuration les plus courantes, vues sur le terrain
- Une checklist d'audit complète, à cocher pas à pas
// ce-document-est-fait-pour-vous-si
Ce que vous allez découvrir dans le guide
01
Ce qu'un exit program protège vraiment
Et surtout ce qu’il ne protège pas, la confusion la plus fréquente qu’on rencontre en audit
02
Le catalogue des points de sortie critiques
Les API à surveiller en priorité, avec leur comportement par défaut souvent ignoré.
03
Les erreurs de configuration vues en mission
Des cas réels, pas des scénarios théoriques tirés d’une documentation générique.
04
Une checklist d'audit prête à l'emploi
À appliquer directement sur votre environnement, sans réécrire votre propre méthode.
// le-rédacteur
À propos de l'auteur
Pierre-Marie
// architecte IBM i chez OCSI, plus de 30 ans sur la plateforme
Pierre-Marie a débuté sur AS/400 en 1992 et n’a jamais quitté la plateforme depuis ! Ce livre blanc vient directement de ses missions terrain : les mêmes failles, les mêmes réflexes de vérification, la même checklist qu’il applique chez ses clients.
Un environnement IBM i à auditer ou à moderniser ?
Nos équipes réalisent des audits de sécurité, des migrations et des projets de modernisation. Découvrez notre expertise IBM i.
// télécharger